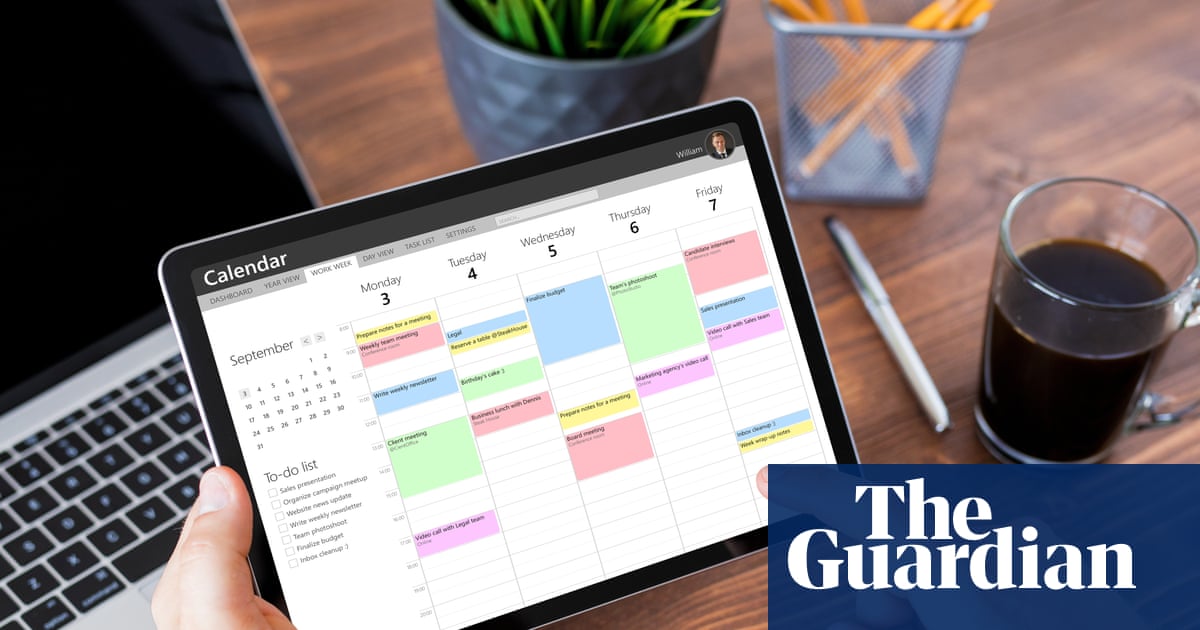
Öncəki həftə üçün hazırlaşırsınız və Google təqviminizə baxırsınız. Yəqin ki, tamamilə unudub gedən bir görüş üçün bir giriş var. Təklif etdiyiniz zaman görünən qeyddə bir layihəni nəzərdən keçirəcəyiniz və daha ətraflı məlumatlara bir bağlantı var. Qarışıq olduğunuz üçün daha çox məlumat əldə etmək üçün izləyirsiniz. Yeri gəldiyiniz veb sayt giriş məlumatlarını tələb edir və siz onları təqdim edirsiniz.
Təəssüf ki, bu, yaddaşınızın uğursuzluğu deyil, təqvim pisləşmə pisliyi idi. Adınızı və şifrənizi digər insanların məlumatları ilə bir sıra satılan, iş e-poçtunuza girmək və ya bankınızdan və ya başqa bir qurumdan sizə müraciət etdiyini inandırmaq üçün satıcılara vermisiniz.
Sublime Security-də təhlükə aşkarlama mühəndisi Luke Wescott deyir ki, təqvim phishing hələ nisbətən yeni bir haldır, lakin şirkət exponential böyüməni müşahidə edib.
Bu, bir neçə formada olur, o cümlədən saxta görüş və ya ödədiyiniz xidmətə yenilik etmək üçün çağırış. Ümumilikdə elektron təqvimdə bir yazı görünür.
Bu, fırıldaqçıların işinizə və ya şəxsi ünvanınıza bir təqvim istəyi ilə e-poçt göndərdikdən sonra orada başa çatır. Onu qaçırsanız, ya da spam qovluğuna daxil olsanız, önəmli deyil.
Google Kalendər kimi təqvim tətbiqləri istifadəçilərin onları qəbul etmədən dəvətnamələri avtomatik olaraq əlavə edə bilərlər, Wescott deyir. Beləliklə, saxta oyunçular e-poçt açmaqdan belə ehtiyac duymazlar.
Xülasə — davamını mənbədə oxuyun.