
hash code
əjdahalar googllasublime text - dress code - anime - claude code - github copilot - vibe coding - back-end developer materialları - az bilinən mükəmməl filmlər - vs code - cursor
hesabın parolunu salam123 olaraq qoyduğumuz zaman bu parol databasedə bu formada da görünür və hücumçu bu paroldan istifadə edə bilər. lakin, parolların databasedə yerləşmədən əvvəl hashlənməsinə dair bir kod yazdıqdan sonra, eyni text bu formada görünəcək:
2c4552a13ada8efad38feacff323d41f
və bu hashin geri qaytarılması mümkün deyil. bəzi hash code decrypt edə "bilən" saytlar var lakin onlar da prediction üzərindən gedir. yəni bu şifrənin açılımı bu ola bilər və s.
databesə girən hücumçu da parolu bu formada gördükdən sonra ondan birbaşa istifadə edə bilmir beləliklə, lakin "heç cürə istifadə edə bilməz" də düzgün deyildir.
Edit: hashləri normal encrpyted kodlardan fərqləndirən nədir? Bu zamanla və praktika ilə anlaşılır. Yəni bir müddət scriptinglə məşğul olduqdan sonra şifrənin ilk baxışdan hash yoxsa encrypted kod olduğunu seçmək olur.
xəbər lentindən
bütün xəbərlər →
 culture
Alimlər Wegovy və Mounjaro dərmanlarını qəbul edən insanların gizli sağlamlıq riskini aşkarlayıblar
 culture
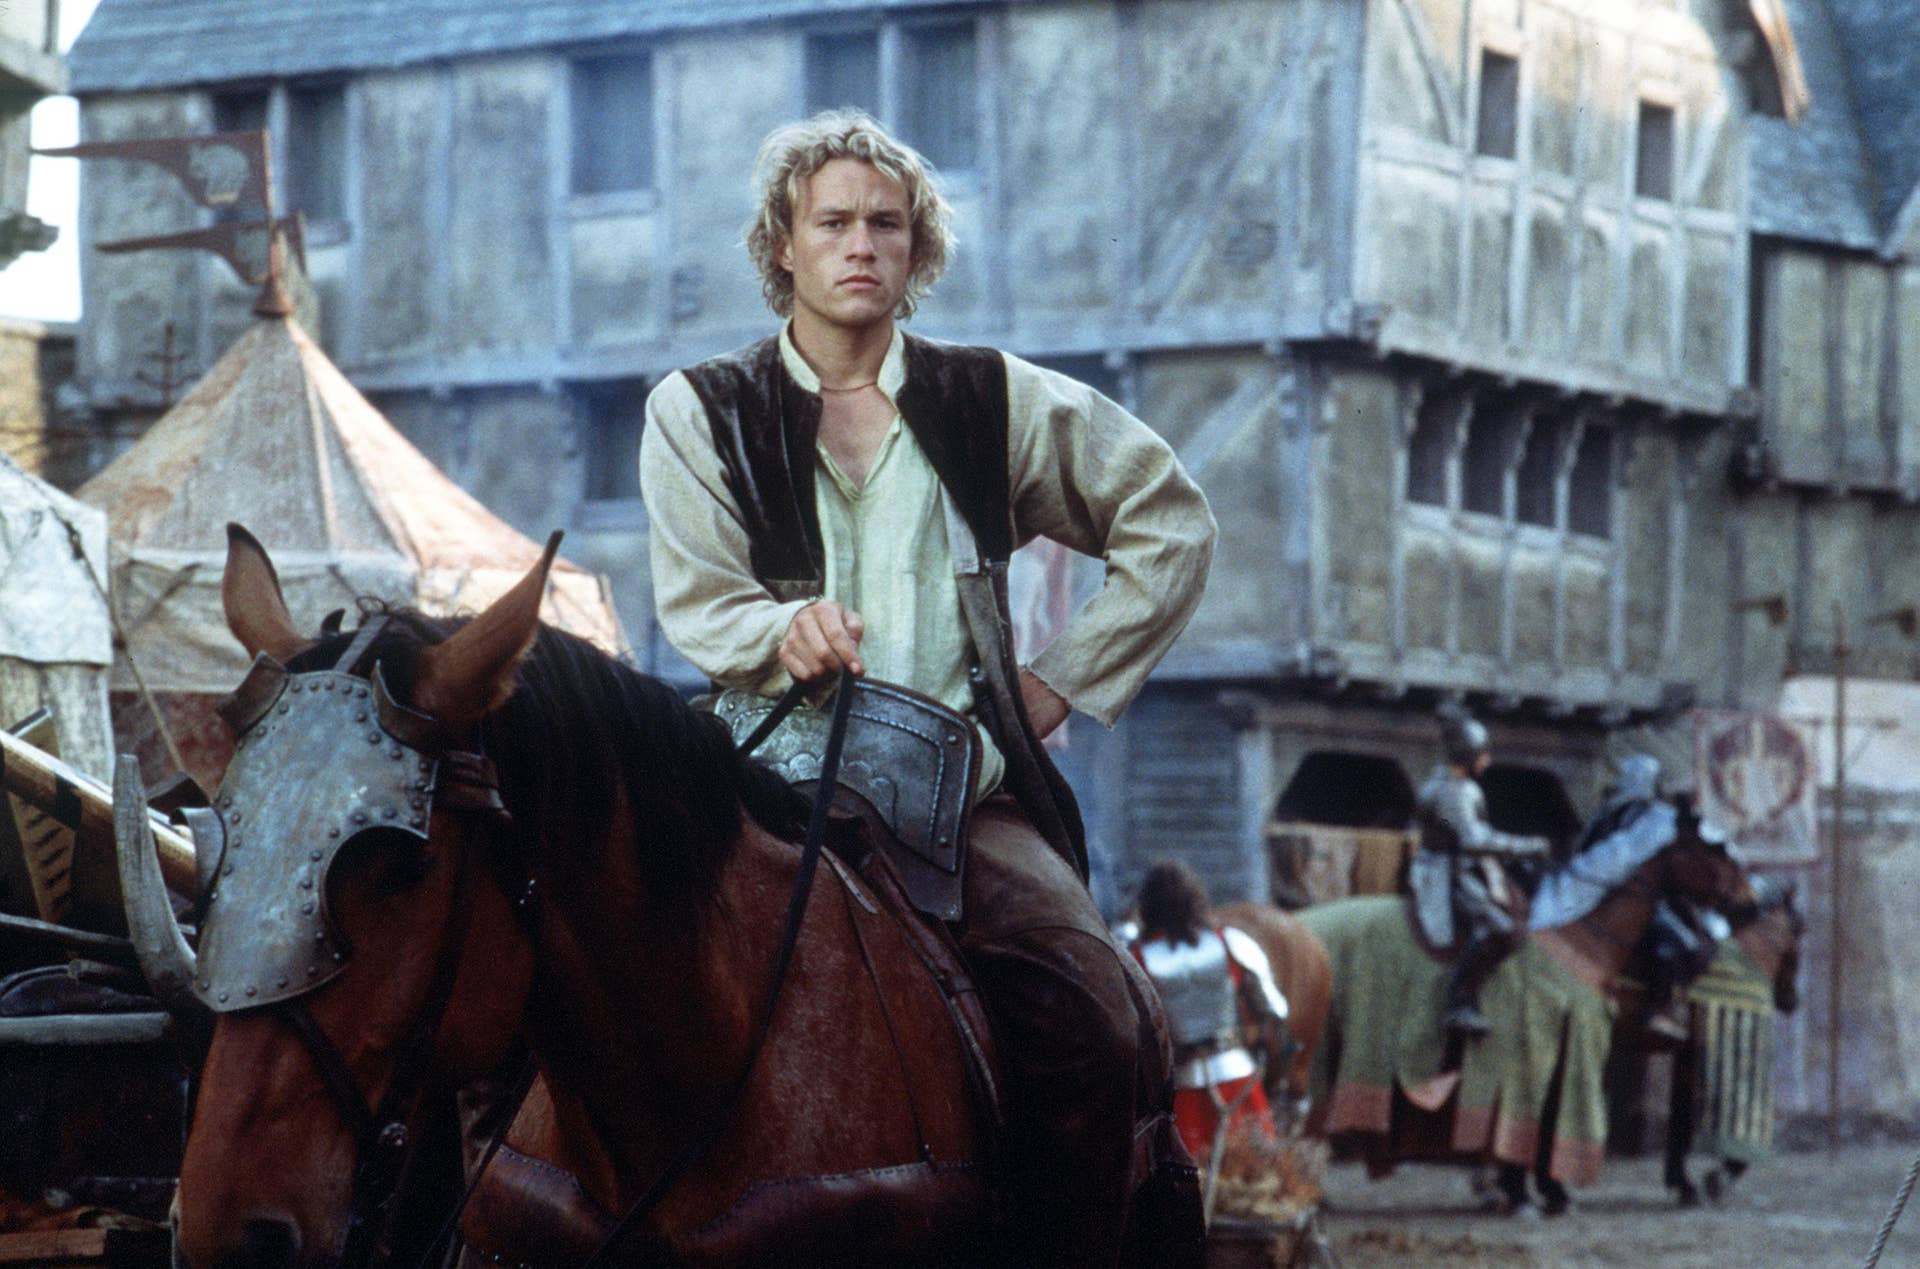
Heath Ledgerin 2001-ci ildə çəkilmiş orta əsrlər döyüş filmi, keçədə ‘halüsinasiyai’ adlandırılmışdı, 1 dekabrda Netflixə gəlir
 health
Taylor Swift 2026 CMAs-də Neon Sarı Geyimdə Möhtəşəm Görünür
 world
Claude istehsalıçı Anthropic $1.4 trilyonlu fond bazarı debutuna hazırdır
üzv ol
şərhlər: