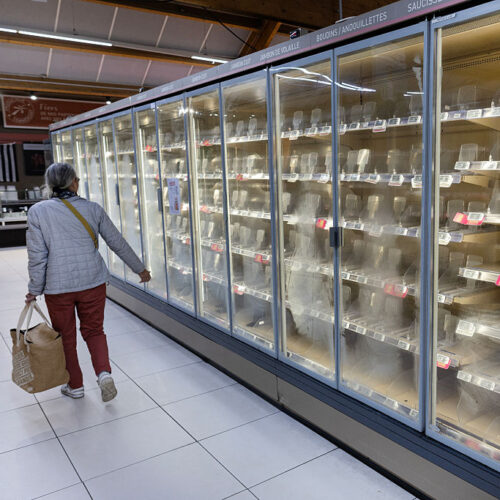
Bu həftənin əvvəlində Avropanın 700-ə yaxın supermarketində soyuducu sistemlərinin kütləvi şəkildə hack edilməsi onların qəflətən pozulmasına səbəb olub. İndi norma kimi, əsas kiber təhlükəsizlik buna mane ola bilərdi.
Fransa rəsmiləri deyirlər ki, bütün dükkanlarda soyuducu və donduruculardan ibarət sistemlər hacklənib. Daha dəqiq desək, texniki işçilərin mağazada olan sistemləri uzaqdan idarə etməyə imkan verən internetə qoşulmuş nəzarətçilər zərərləndirilib. Məsuliyyət daşıyan bilinməyən hücumçular dondurma aparatlarını 50 ° C-yə qədər temperaturun çatması üçün kifayət qədər uzun müddət aktivləşdirdilər. Bu kütləvi problem aşkar olunanda, yeməklər bozulmuşdu və bəzi hallarda elektrik sistemləri yanmışdı.
Bir çox təhlükəsizlik məsləhətləri və ictimai araşdırma hesabatları göstərir ki, Danmarsın Danfoss və Dixell və onun ana şirkəti Copeland tərəfindən ABŞ-da satılan hadisə zamanı hacklənmiş üç nəzarətçi modeli də hücumçuların idarəetməçilərlə eyni sistem hüquqları olan qurğulara uzaqdan daxil olmalarına imkan verən kritik zəiflikləri ehtiva edir. Məsələn, son vaxtlara qədər Danfoss nəzarətçilərinin hər gün dəyişən bir təsdiqnaməsi istifadə olunurdu. Şifrə tarix əsasında ictimaiyyətə açıq olan firmware tərəfindən yaradılır. Kodu təhlil etmək üçün vaxt ayıran bir haker son yeniləməni olmayan hər hansı bir cihazda eyni şeyi edə bilər. Gündəlik şifrələr yüzlərlə və ya minlərlə mağazada yerləşən modellərdə eynidir.
Son bir neçə ayda Copeland/Dixel nəzarətçilərində müəyyən edilmiş bir çox kritik zəiflik də oxşar uzaqdan əldə imkanı verir.
Xülasə — davamını mənbədə oxuyun.